Le mandat
Le projet en bref
Le travail réalisé
Comment le projet s’est déroulé
Découvrez le contexte, les choix techniques et les résultats du projet.
Chapitre
Défi
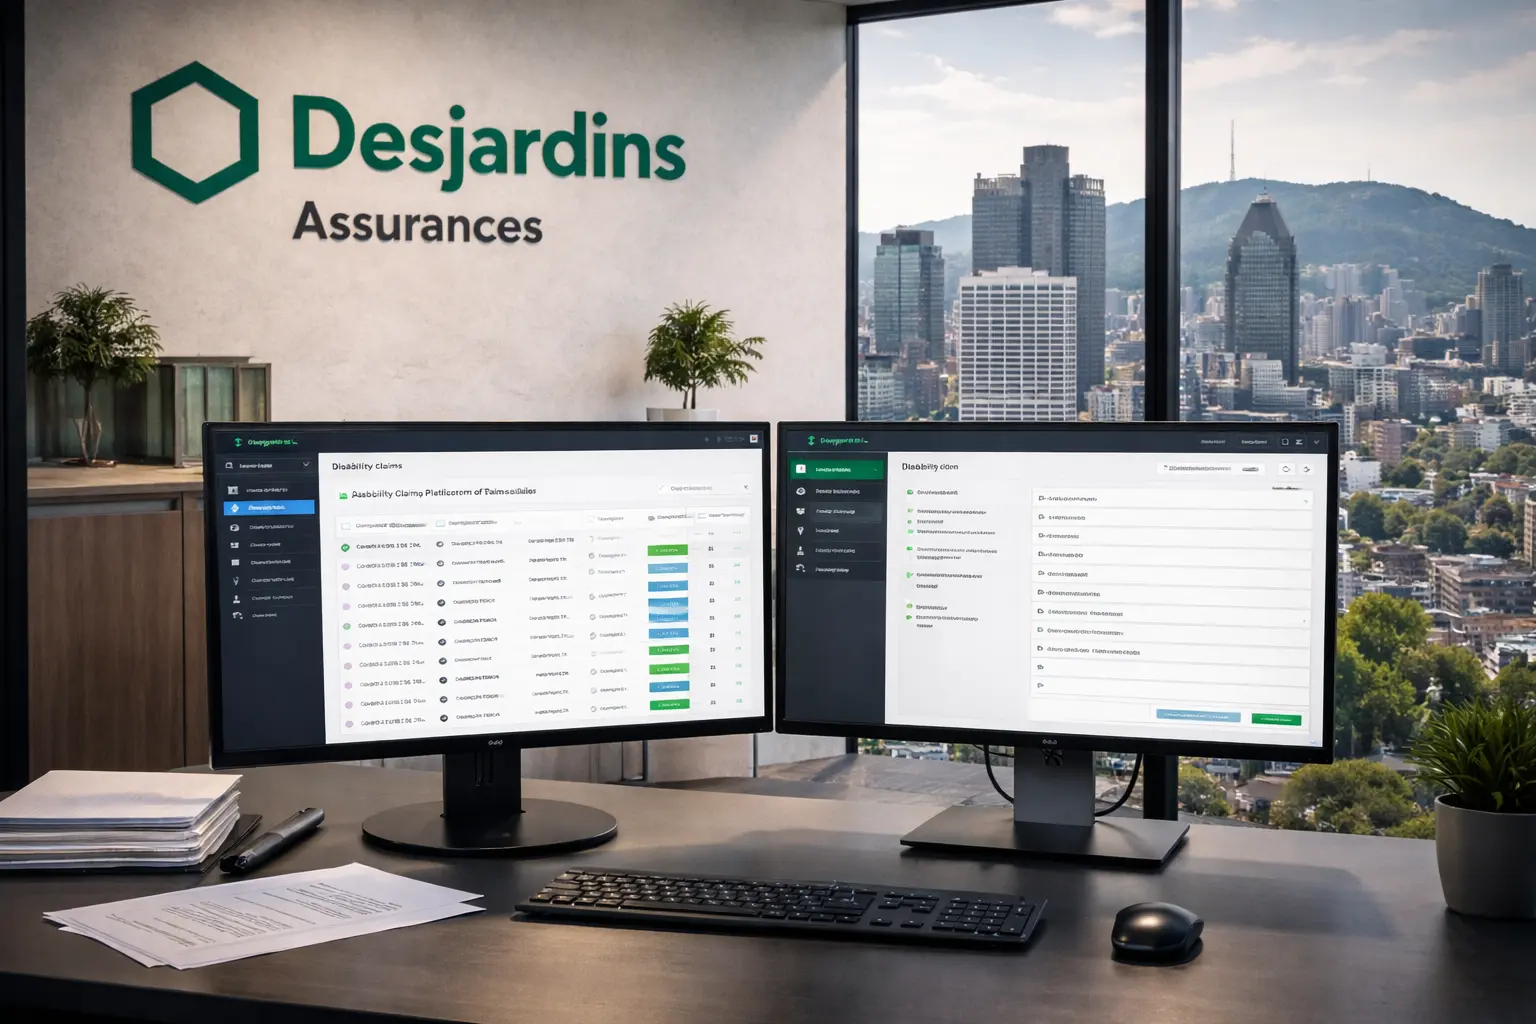
Le dépôt et le suivi des dossiers passaient par plusieurs canaux (formulaires, courriels, appels) avec des validations manuelles et une visibilité limitée sur l’état réel des réclamations. Résultat : retards, erreurs de saisie, relances multiples et traçabilité difficile lors des escalades.
Chapitre
Solution
Mise en place d’une architecture microservices .NET 8 (Minimal APIs) avec séparation claire des domaines (soumission, documents, validations, décisions, notifications). Côté front, une application Angular a été conçue pour deux parcours : assurés (dépôt, pièces, suivi) et analystes (triage, contrôles, décisions). La livraison a été industrialisée via CI/CD GitHub Actions et une stratégie de tests complète (unitaires, intégration, E2E, contrats).
Chapitre
Sécurité & conformité
Conception orientée audit : journalisation des actions, corrélation inter-services, principes de moindre privilège et durcissement des endpoints. Alignement avec les exigences de gouvernance et de protection des données d’un environnement assurance au Québec (contrôles, traçabilité, gestion des accès).
Chapitre
Résultats
Un parcours unifié et mesurable, moins de relances manuelles et une meilleure qualité des dossiers. Côté delivery, les déploiements manuels ont été éliminés, les régressions en production ont diminué (~37%) et le MTTR s’est amélioré (~24%) grâce à l’observabilité (OpenTelemetry, Dynatrace, Splunk) et à la corrélation de bout en bout.
Prochaine étape
Inspiré par ces résultats?
Discutons des besoins de votre équipe et des solutions possibles.
Démarrer un projet